比如你在社群滑到一則貼文,說有個外掛可以讓 AI 直接幫你寄信、整理雲端檔案。看起來很省事,你點進去,複製一行設定,貼上。三十秒後,裝好了。
換個畫面想想。如果今天是一個真人要進你家幫忙,你會先問他是誰、介紹人是誰、要進哪幾個房間吧。很少人會讓一個剛認識三十秒的人拿著全部鑰匙進門。
AI 外掛偏偏常被這樣對待。
先講這篇管什麼。這篇只講「你自己主動裝進去的外掛與 MCP」。如果你是收到別人傳來的專案資料夾,請看《別人傳給你的專案資料夾,先別直接丟給 AI 寫程式工具》。如果你擔心的是 AI 讀到的信件、網頁裡藏了指令,請看《你叫 AI 讀的那封信,可能藏著給它的指令》。
一、MCP 和外掛,白話怎麼講
先把兩個詞講清楚。
外掛,就是裝進 AI 工具裡的附加功能。原本 AI 只會聊天,裝了某個外掛,它就多會一件事,比如查日曆、寄信、讀你的雲端文件。
MCP 的全名是 Model Context Protocol,可以想成一種標準接口,讓 AI 能連到你其他的工具,像信箱、雲端硬碟、資料庫。有了這個接口,各家工具不用各接各的線,插上去就能用。
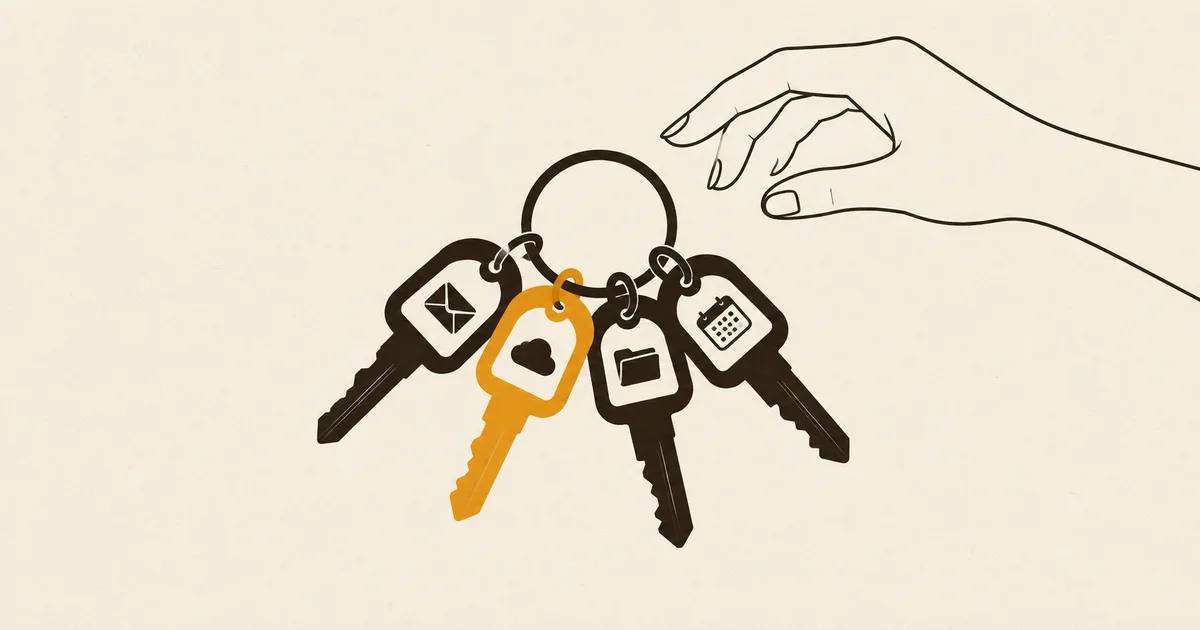
我喜歡用鑰匙來想。每裝一個外掛或接一個 MCP,就是給 AI 多配一把鑰匙。鑰匙能開哪扇門,取決於你當初授權了什麼。
重點是外掛做的每一件事,都是用你的身分在做。它寄出的信,收件人看到的是你。它刪掉的檔案,系統記錄的是你。所以裝它之前,值得像面試一樣問幾句話。
二、真的有人在這裡動手腳
聽起來有點遠?下面這幾件事,都有研究單位留下紀錄。這裡只講手法和出處。
postmark-mcp(2025 年 9 月)。 資安公司 Koi Security 揭露,有人在 npm(程式套件的公開商店)上放了一個冒用 Postmark 名義的 MCP 套件。前面的版本都正常,到 1.0.16 版才多了一行,把經過它寄出的信,暗中多寄一份到外部信箱。你已經信任它很久了,它才出手。
Deadbugz(2026 年 8 月到 9 月)。 Pillar Security 最先記錄,Cloud Security Alliance 也發了研究筆記。一個偽裝成文字整理工具的 MCP 伺服器,前幾次呼叫都正常。之後它改了自己的說明,引導 AI 去翻 SSH 金鑰和雲端憑證。這是研究單位記錄到的進行中活動,Pillar 的原文說會隨查證持續更新,所以我只講手法。
mcp-remote(CVE-2025-6514,2025 年 7 月)。 JFrog 揭露,連到惡意的 MCP 伺服器時,轉接工具可能被誘導去執行系統指令,0.1.16 版已修補。這一件想說的只有一句。連上一個不可信的伺服器,本身就有風險。
這三件放在一起看,共通的教訓只有一個。審一次不夠,因為行為可以在更新之後,或呼叫幾次之後才改變。
另外有個概念也值得知道,它算常識,沒有特定事件。外掛更新之後,行為有可能跟你當初審過的那一版不一樣。這就是為什麼後面的問題裡,我會放「更新」。
名字看起來合理、裡面其實有問題,這種供應鏈風險在寫程式時也一樣,可以參考《AI 幫你裝的套件,可能是駭客等你上鉤的陷阱》。
三、裝之前問四個問題
回到請外包的比喻。我談過加入真人協作者之後,AI 團隊的分工怎麼重畫。真人外包你一定會談的四件事,對外掛一模一樣適用。
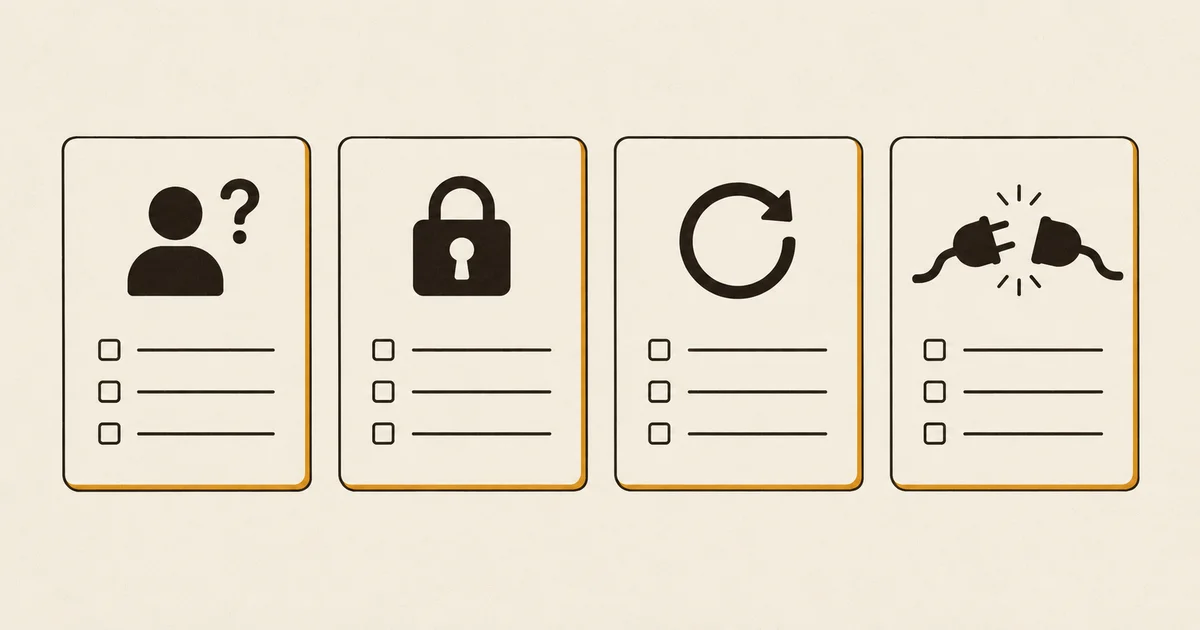
問題一,誰做的?
先看是官方做的,還是個人做的。有沒有人持續維護,最近一次更新是什麼時候。名字有沒有冒用,像 postmark-mcp 就是蹭了別人的名氣。
要查的話,回到服務商的官方網站,看他們文件裡有沒有推薦這個外掛。外掛頁面上自己寫的介紹,參考就好。
查不到來歷的,先不裝。就像介紹人說不出你要請的人是誰,你也不會請他。
問題二,它要什麼權限?
看它要讀還是要寫。只要一個資料夾,還是要整個雲端。能不能只開唯讀。
比如一個「幫你整理信箱」的外掛,要求讀寫整個信箱,但你只想讓它分類。那就只給分類需要的那一份。想像請外包來你家,你只給他需要進的那個房間的鑰匙,不會連主臥室一起給。
要求的權限如果說不清楚理由,就當作不需要,能不給就不給。
問題三,更新是自動的嗎?
自動更新,等於哪天換了一個人來上班,你還不知道。
能鎖版本就鎖版本。更新之後,重新看一次它的權限有沒有變。比如一個文字整理的小工具,三週後更新,多了一個你沒看過的權限要求,這個時候就該停下來問為什麼。
不知道怎麼鎖版本,就把自動更新關掉,改成你想更新時自己手動更新。
問題四,出事能一鍵拔掉嗎?
你知道怎麼移除它嗎?你現在裝了哪些,列得出來嗎?
比如團隊共用的一個 MCP 設定檔,裡面混進一個沒人記得誰加的伺服器。這種東西最麻煩,出事時沒人知道從哪拔。
做法很樸素。每季清點一次,列出所有外掛和連線,一個一個問「我最近有用到嗎?」。沒用的就移掉。
風險分級小表
外掛可以分級來審,審得細不細,看它能做什麼。越往下越要慎重。
| 它能做的事 | 慎重程度 |
|---|---|
| 只讀公開資料 | 低,簡單看一眼 |
| 讀你的檔案或信件 | 中,確認讀的範圍 |
| 能寄信、發訊息 | 高,每次動作你要看得到 |
| 能執行指令 | 最高,最好在不放重要資料的環境 |
四、用 DEL 把權限寫成說明書
我在幫 AI 團隊寫職位說明書那篇說過,請人和請 AI 都需要職位說明書。外掛也一樣,它算你團隊裡的一個角色。DEL 三個字母,剛好對得上權限說明。
D(Direction)指的是,我要這個外掛幫我做哪一件事。只寫一件。
E(Expectation)指的是,做完之後我看得到什麼證據。可能是寄件匣的紀錄,可能是檔案的變動時間。看不到證據的外掛,等於讓人蒙著眼辦事。
L(Limitation)指的是,只給它做這件事需要的權限,其他一律關。
下面這段可以直接貼在你的筆記或團隊文件裡,也可以丟給 AI 當作交代。
情境行:每次要新接一個外掛或 MCP 之前。流程位置:四個問題的第二步之後,真正啟用之前。
這個外掛只負責把收件匣的信分類成「客戶、帳務、其他」三類。
完成後我要在標籤上看到分類結果,並可以逐封檢查。
只允許讀信件標題和寄件人,不能讀信件內文,不能寄信,不能刪信。
遇到需要超出以上範圍的動作,先停下來問我。
要說實話。這段文字能提醒 AI,真正擋住權限的卻是外掛本身的設定。所以先在設定頁把權限收到最小,再用這段文字當第二道提醒。關於 L 的更多寫法,可以看《最常被漏掉的一段:用 Limitation 守住你真正在意的那條線》。
收尾,先做這三件事
外掛讓 AI 從聊天變成真的能幫忙,這個價值是真的,該裝還是裝。只要裝之前花兩分鐘問完四個問題,就比事後去查誰偷看了你的信便宜太多。
先做這三件事。
- 列出你現在裝了哪些外掛,連到哪些服務。
- 每一個問自己「我最近有用到嗎?」,沒用的移掉。
- 下一次要裝新的,先過四個問題。
資安線還有別的入口。想先把基本功補齊,可以回頭看《Vibe Coding 前,我會先幫自己畫三條線:安全底線怎麼定》。
